 正版
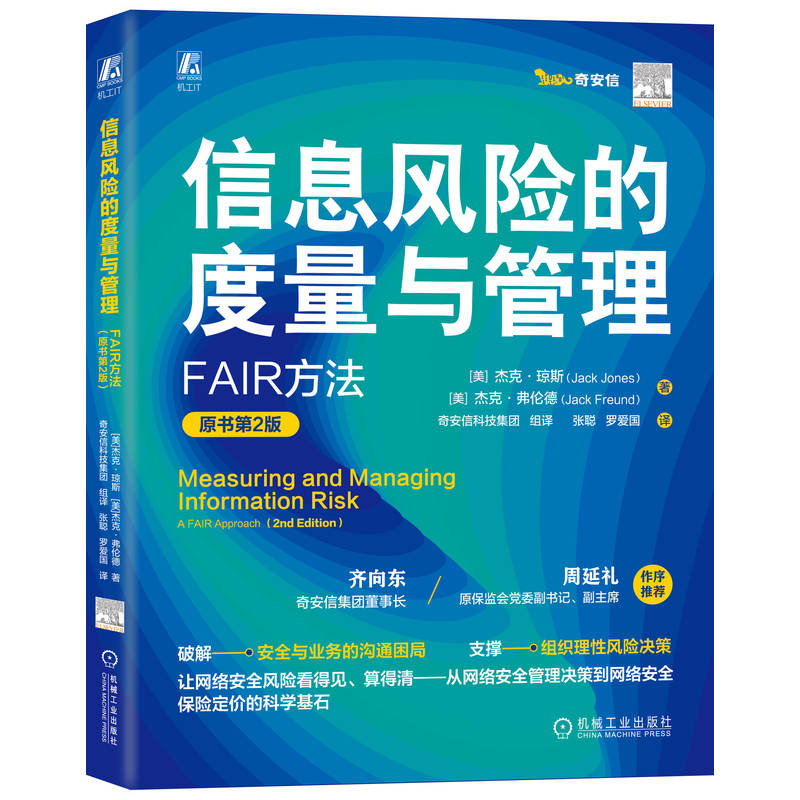
信息风险的度量与管理:FAIR方法(原书第2版)
- 书名
- 信息风险的度量与管理:FAIR方法(原书第2版)
- 作者
- (美)杰克·琼斯(Jack Jones) (美)杰克·弗伦德(Jack Freund) 著 奇安信科技集团 译
- 出版社
- 机械工业出版社
- 出版时间
- 2026-10-01
- ISBN
- 9787111820307
- 货号
- 1204613624
- 品相
- 全新
- 分类
- 当代·工业
- 书名
- 信息风险的度量与管理:FAIR方法(原书第2版)
- 作者
- (美)杰克·琼斯(Jack Jones) (美)杰克·弗伦德(Jack Freund) 著 奇安信科技集团 译
- 出版社
- 机械工业出版社
- 出版时间
- 2026-10-01
- ISBN
- 9787111820307
- 货号
- 1204613624
- 品相
- 全新
- 分类
- 当代·工业
编辑推荐▼
1. 奇安信集团董事长齐向东,原保监会党委副书记、副主席周延礼做推荐序。
2. 奇安信集团组织,行业知名专家张聪、罗爱国翻译。
3. 引进国外经典网络安全领域图书,一部介绍FAIR框架的权威指南。
作者简介▼
杰克·琼斯(Jack Jones)被公认为风险管理与信息安全领域的思想领袖,在该行业拥有超过35年的从业经验。期间他累计担任首席信息安全官(CISO)10年,其中包括为一家财富100强金融服务机构服务5年。其专业成就屡获业界认可:2006年荣获国际信息系统安全协会(ISSA)安全实践领域卓越奖,2012年凭借风险管理领导力获CSO指南针奖。杰克·琼斯首创了已成为行业标准的风险度量模型--信息风险因子分析(FAIR)框架及其控制分析模型(FAIR-CAM)。FAIR框架已被全球不同规模的组织广泛采用,不仅被纳人高校信息安全研究生课程体系,更成为多项行业标准的参考基准。他合著的《信息风险的度量与管理:FAIR方法》被列人“网络安全经典著作名录”(Cybersecurity Canon),成为行业从业者必读著作。他曾参与ISACA风险IT框架开发工作组,并领导了CRISC认证体系的开发工作。现致力于帮助具有前瞻性思维的组织与解决方案提供商深人理解并有效管控其网络与运营风险。
杰克·弗伦德(Jack Freund)博士是国际公认的网络安全与风险量化专家。拥有超过20年的行业经验,他最为人熟知的身份是《信息风险:的度量与管理:FAIR方法》的合著者一-这部著作是信息风险因子分析(FAIR)标准的权威指南。他的开创性研究重塑了组织应对和量化网络风险的方式,使其被公认为行业思想领袖。杰克·弗伦德获诺瓦东南大学信息系统博士学位,持有项目管理、电信管理和国际法的高级学位与认证,以及多项网络安全领域专业证书。在整个职业生涯中,他长期担任全球企业顾问,撰写了大量关于网络安全与治理的学术文章,并在知名行业会议上发表主题演讲。他的工作有效弥合了技术专家与商业管理者之间的认知鸿沟,助力组织在应对网络威胁时精准研判形势并做出明智决策。
目录▼
推荐序一
推荐序二
译者序一
译者序二
第1章 绪论
1.1 为什么?
1.2 风险有多大?
1.3 光头轮胎
1.4 假设
1.5 术语
1.6 光头轮胎的隐喻
1.7 风险评估vs风险分析
1.8 评估风险分析方法
1.9 风险分析局限性
1.10 警告——学习如何思考风险可能会改变你的职业生涯
1.11 使用这本书
第2章 基本风险概念与误解
2.1 精确性vs准确性
2.2 可能性vs概率
2.3 主观性vs客观性
2.4 预测
第3章 FAIR风险模型
3.1 分解风险
3.2 损失事件频率
3.3 威胁事件频率
3.4 接触频率
3.5 行动概率
3.6 易损度(此前被称为脆弱性)
3.7 威胁能力
3.8 抵抗强度与实施难度
3.9 损失规模
3.10 直接损失规模
3.11 次生风险
3.12 次生损失事件频率
3.13 次生损失规模
3.14 模型灵活性
第4章 FAIR术语
4.1 风险术语
4.2 威胁
4.3 威胁社群
4.4 威胁画像
4.5 易损事件
4.6 主要利益相关方和次要利益相关方
4.7 损失流
4.8 损失形式
第5章 度量
5.1 度量要降低不确定性
5.2 度量要表达不确定性
5.3 我们没有足够的数据,其他人也没有
5.4 校准
5.5 等效下注检验
第6章 分析流程
6.1 应用FAIR风险模型所需的工具
6.2 如何应用FAIR风险模型
6.3 工作流程
6.4 构建场景
6.5 分析范围
6.6 专家估算与计划评审技术
6.7 蒙特卡洛引擎
6.8 抽象层级
第7章 解读结果
7.1 这些数字意味着什么(如何解读FAIR结果)
7.2 理解结果
7.3 易损度
7.4 百分位数
7.5 定性的量表
7.6 热力图
7.7 拆分热力图
7.8 按组织机构拆分
7.9 按损失类型拆分
7.10 排查结果中的问题
第8章 风险分析示例
8.1 概述
8.2 不当访问权限
8.3 特权内部人员、窥探与保密性
8.4 特权内部人员、恶意与保密性
8.5 损失规模
8.6 网络犯罪分子、恶意与保密性
8.7 勒索软件
8.8 结果和解读
8.9 总结
第9章 常见错误
9.1 错误类别
9.2 检查结果
9.3 范围界定
9.4 数据
9.5 变量混淆
9.6 易损度分析
9.7 追求完美数据
第10章 控制措施
10.1 作者注
10.2 概述
10.3 FAIRCAM用例
10.4 奠定基础
10.5 解剖学与生理学
10.6 术语
10.7 功能域
10.8 场景至关重要
10.9 关系和依赖
10.10 实战效能的作用机制
10.11 推导实战效能
10.12 在方程中增加覆盖度
10.13 累计分层控制措施
10.14 偏差管理与决策支持的作用
10.15 FAIRCAM与常见控制措施框架的对比
10.16 总结
第11章 对齐标准和法规
11.1 将FAIR映射到安全、风险和控制措施标准
11.2 在FAIR分析中利用其他框架的评估结果
第12章 组织的风险决策
12.1 概述
12.2 常见问题
12.3 当我们说“风险管理”时,我们在表达什么
12.4 决策,决策,还是决策12.5解决方案选择
12.6 风险管理的系统视角
第13章 网络安全指标
13.1 写在前面
13.2 关于指标的警示
13.3 针对谁的指标
13.4 常见指标
13.5 其他需要考虑的指标
13.6“皇冠上的明珠”指标
13.7 关键风险指标与关键绩效指标
13.8 如果只有一个指标,是什么
13.9 总结
第14章 克服网络安全风险量化障碍
14.1 挑战和战略
14.2 CRQ项目的一个典型范例
14.3 悄悄地采用
第15章 自动化评估
15.1 杰克·弗伦德阐述自顶向下方法在风险量化评估自动化中的基本原则
15.2 杰克·琼斯对CRQ自动化的看法
第16章 专家推荐
文摘▼
本书是一本系统介绍FAIR(信息风险因子分析)框架的权威指南。本书深入剖析了传统风险度量方法不准确、多数组织无法识别主要网络安全风险的现状,指出FAIR方法能够为决策者提供基于概率的定量风险信息,显著提升资源分配效率与决策质量。全书从风险的基本概念入手,详细阐述了FAIR风险模型的构成要素,包括损失事件频率、威胁事件频率、易损度、抵抗强度、损失规模等核心组件,并提供了实用的度量方法和分析流程。
通过丰富的实际案例,本书演示了如何应用FAIR框架进行风险场景构建、数据估算、蒙特卡洛模拟和结果解读。同时,书中还探讨了FAIR与ISO 27000系列、美国国家标准与技术研究院(NIST)网络安全框架等主流标准的映射关系,指导读者在组织内建立科学的、可验证的风险分析体系,支持理性决策和有效的风险管理。
本书不仅适合信息安全专业人士、风险管理人员阅读,也为企业高管、董事会成员提供了理解和管理网络安全风险的科学工具,是推动组织从定性、主观的风险评估转向定量、客观的风险分析的重要参考。