 正版
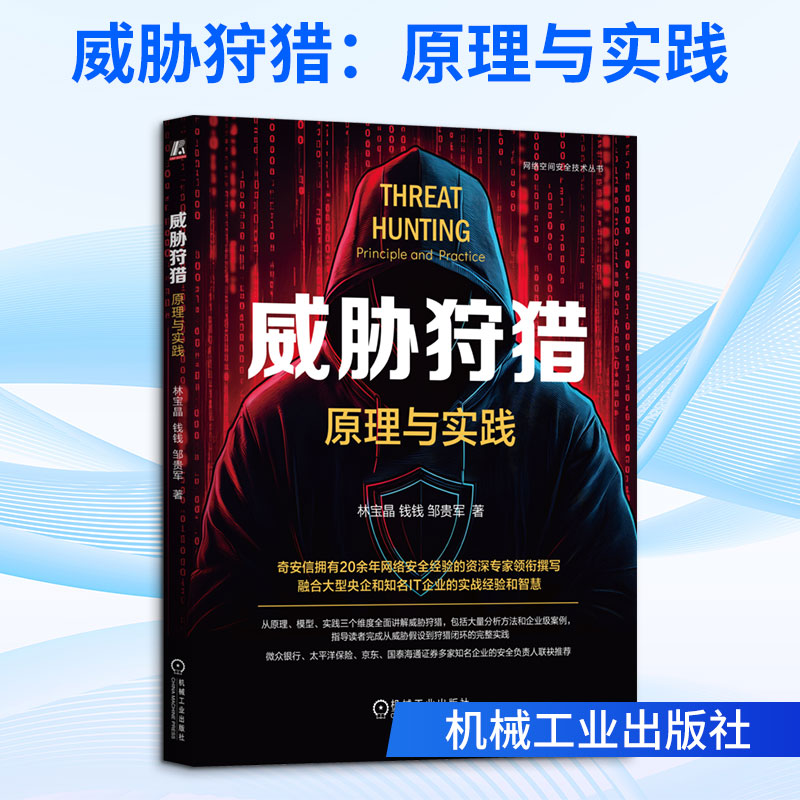
威胁狩猎:原理与实践
- 书名
- 威胁狩猎:原理与实践
- 作者
- 林宝晶 钱钱 邹贵军 著
- 出版社
- 机械工业出版社
- 出版时间
- 2026-02-01
- ISBN
- 9787111796855
- 货号
- 1204303344
- 品相
- 全新
- 分类
- 当代·工业
- 书名
- 威胁狩猎:原理与实践
- 作者
- 林宝晶 钱钱 邹贵军 著
- 出版社
- 机械工业出版社
- 出版时间
- 2026-02-01
- ISBN
- 9787111796855
- 货号
- 1204303344
- 品相
- 全新
- 分类
- 当代·工业
编辑推荐▼
(1)作者背景权威:奇安信集团资深网络安全专家领衔撰写,奇安信是中国网络安全领域头部企业,行业影响力深远。
(2)作者经验丰富:第一作者林宝晶从事网络安全工作20余年,在网络实战攻防演习、安全运营、数据安全等领域积累深厚。
(3)理论与实践并重:系统讲解Sqrrl、Endgame、基于TTP的3大威胁狩猎模型,并配套3个真实企业级实践案例。
(4)主动防御新理念:跳出传统被动防御框架,帮助安全从业者从“响应者”转型为“主动防御者”,构建结构化狩猎流程。
(5)附赠实用资源:随书附赠50个威胁狩猎假设模板,覆盖主机、网络、应用等多层面,拿来即用,提升狩猎效率。
(6)业界专家力荐:微众银行、太平洋保险、京东、国泰海通证券等多家头部企业安全负责人联袂推荐。
作者简介▼
作者简介
林宝晶
高级工程师,资深网络安全专家,网络安全全栈工程师,目前就职于奇安信集团。从事网络安全工作 20余年,具有丰富的安全产品研发、产品管理、安全解决方案及安全服务经验,对网络实战攻防演习、安全运营、数据安全、网络安全能力成熟度及威胁狩猎等方面有较深入的理解。
钱钱
网络安全专家,具有丰富的大型央企集团IT运维和安全运维经验,长期研究国内外安全防御体系与模型,对网络安全防御体系有深入的研究。
邹贵军
IT与网络安全领域专家,曾先后效力于国内外多家行业领先企业,从网络安全技术到网络安全商务,积累了极其丰富的网络安全经验。近年来,致力于推动安全范式的演进,开创性地构建了网络风险量化模型,并积极引领网络安全保险的行业生态建设。
目录▼
目 录
前 言
第一部分 威胁狩猎原理
第1章 什么是威胁狩猎 3
1.1 威胁狩猎不是什么 4
1.1.1 威胁狩猎不是应急响应 4
1.1.2 威胁狩猎不是事件分析 5
1.1.3 威胁狩猎不是攻击模拟 5
1.2 威胁狩猎的概念 6
1.3 威胁狩猎的特征 7
1.3.1 主动 7
1.3.2 假设驱动 7
1.3.3 发现 8
1.3.4 入侵痕迹和攻击行动 9
1.4 为什么需要威胁狩猎 10
1.4.1 安全产品的局限性 10
1.4.2 高级攻击手段层出不穷 15
1.4.3 缩短攻击者的内网驻留
时间 16
1.4.4 内部失陷环境感知能力
不足 17
1.5 威胁狩猎的内涵 18
1.6 威胁狩猎的认识误区 20
1.7 本章小结 21
第2章 Sqrrl威胁狩猎环 22
2.1 Sqrrl威胁狩猎环模型简介 22
2.2 创建假设 23
2.2.1 基于威胁情报创建假设 24
2.2.2 基于态势感知创建假设 26
2.2.3 基于领域知识创建假设 30
2.3 通过工具与技术手段开展
调查 38
2.4 发现新威胁或者攻击TTP 40
2.5 通知协作并提高自动化分析
水平 42
2.6 增强型Sqrrl威胁狩猎环 43
2.7 本章小结 45
第3章 Endgame威胁狩猎环 46
3.1 Endgame威胁狩猎环概述 46
3.2 调查阶段 48
3.2.1 选择资产 48
3.2.2 监控资产 50
3.3 加固阶段 51
3.4 检测阶段 52
3.4.1 检测攻击 53
3.4.2 分析 54
3.5 响应阶段 55
3.5.1 清除攻击 55
3.5.2 威胁狩猎报告 56
3.6 本章小结 57
第4章 基于TTP的威胁狩猎 58
4.1 基于TTP的威胁狩猎概述 59
4.1.1 理解TTP 59
4.1.2 分析空间 69
4.1.3 检测方法 70
4.1.4 数据类型 71
4.2 模型介绍 72
4.2.1 恶意行为特征化 74
4.2.2 过滤 79
4.2.3 威胁狩猎执行 80
4.2.4 报告 94
4.3 本章小结 95
第二部分 威胁狩猎实践
第5章 威胁狩猎数据源与分析
方法 99
5.1 确定数据源 99
5.2 网络数据源 103
5.2.1 防火墙日志 103
5.2.2 NAT日志 104
5.2.3 NIDS/IPS日志 104
5.2.4 WAF日志 105
5.2.5 流量威胁检测系统 106
5.3 终端/主机数据 108
5.3.1 终端防病毒日志 108
5.3.2 EDR数据 108
5.4 应用安全数据 115
5.4.1 邮件安全网关 115
5.4.2 准入系统日志 116
5.4.3 DHCP日志 117
5.4.4 DNS日志 117
5.5 威胁狩猎分析方法 118
5.5.1 搜索 118
5.5.2 聚类 119
5.5.3 分组 129
5.5.4 堆叠 130
5.6 本章小结 137
第6章 Endgame威胁狩猎环实践 138
6.1 案例背景 138
6.2 准备 139
6.2.1 资产选择 140
6.2.2 回顾有效的IT资产和网
络信息 141
6.2.3 理解网络中的正常
行为 143
6.2.4 配置和部署威胁狩猎
探针 144
6.3 调查 144
6.3.1 调查范围确定 144
6.3.2 采集并分析数据 149
6.3.3 扩展调查 151
6.3.4 重新调整威胁狩猎优
先级 152
6.4 攻击者移除 154
6.5 威胁狩猎报告 155
6.5.1 威胁狩猎行动概要 155
6.5.2 编写威胁狩猎报告 156
6.6 本章小结 156
第7章 Sqrrl威胁狩猎环实践 157
7.1 案例背景 157
7.2 创建假设 158
7.3 开展调查 158
7.3.1 在主机上发现异常的命令
执行 159
7.3.2 在流量数据中找到内
存马 161
7.4 攻击特征提取 171
7.5 自动化分析 172
7.6 本章小结 172
第8章 基于TTP的威胁狩猎环
实践 173
8.1 常见的基于TTP的威胁狩猎
方法 173
8.1.1 针对执行阶段的威胁狩猎
方法 173
8.1.2 针对命令与控制阶段的威
胁狩猎方法 176
8.1.3 针对横向移动阶段的威胁
狩猎方法 182
8.1.4 针对数据渗出阶段的威胁
狩猎方法 187
8.2 基于TTP的威胁狩猎完整
案例 190
8.2.1 案例背景 190
8.2.2 基于情报收集数据 190
8.2.3 检测恶意行为与调查 196
8.2.4 发现新特征和TTP 205
8.3 本章小结 207
后记 208
附录 210
文摘▼
内容简介
这是一本从原理、模型和实践三个维度全面讲解威胁狩猎的著作,旨在助力网络安全从业者快速构建结构化的主动威胁狩猎体系。本书由奇安信集团拥有20余年一线实战经验的网络安全专家领衔撰写,凝聚了其在网络实战攻防演习、安全运营等领域的深厚积累;同时汇集了来自大型央企、IT名企的网络安全专家智慧,确保了内容的前沿性与权威性。
本书的价值得到了业界的高度认可,获得了来自微众银行、太平洋保险、京东、国泰海通证券多家头部企业安全负责人的联袂推荐。他们一致认为,本书不仅是一本技术手册,更传递了一种全新的安全理念:真正的防守不是构建无懈可击的壁垒,而是拥有发现威胁的敏锐嗅觉。
全书一共8章,分为原理与实践两部分,握本书内容,您将收获:
1)从零理解威胁狩猎的核心内涵,清晰辨析其与渗透测试、应急响应等相关概念的本质区别;
2)深入掌握Sqrrl、Endgame及基于TTP的3大主流威胁狩猎模型,学会构建结构化的狩猎流程;
3)全面了解10余种关键数据源及5种以上高级分析方法;
4)通过3个真实企业级案例,独立完成从创建假设到狩猎闭环的完整实践;
5)将狩猎成果反哺防御体系,建立“主动发现、主动防御”的核心安全竞争力。
更具价值的是,本书附赠作者团队精心总结的50个威胁狩猎假设,覆盖主机、网络、应用等多个层面,拿来即可直接应用于日常工作。本书历时4年打磨而成,是每一位渴望在网络安全领域精进不休的从业者不容错过的案头必备手册。