 正版
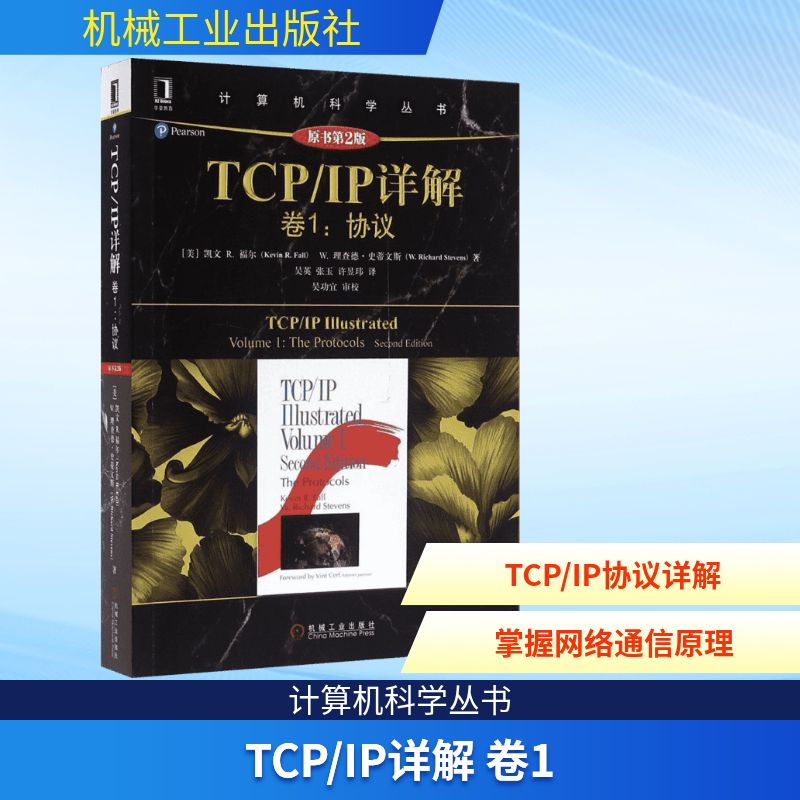
TCP/IP详解卷1:协议(原书第2版)
- 书名
- TCP/IP详解卷1:协议(原书第2版)
- 作者
- (美)凯文 R.福尔(Kevin R.Fall),(美)W.理查德·史蒂文斯(W.Richard Stevens) 著;吴英,张玉,许昱玮 译 著
- 出版社
- 机械工业出版社
- 出版时间
- 2016-06-01
- ISBN
- 9787111453833
- 货号
- 1201324240
- 品相
- 全新
- 分类
- 当代·工业
- 书名
- TCP/IP详解卷1:协议(原书第2版)
- 作者
- (美)凯文 R.福尔(Kevin R.Fall),(美)W.理查德·史蒂文斯(W.Richard Stevens) 著;吴英,张玉,许昱玮 译 著
- 出版社
- 机械工业出版社
- 出版时间
- 2016-06-01
- ISBN
- 9787111453833
- 货号
- 1201324240
- 品相
- 全新
- 分类
- 当代·工业
作者简介▼
凯文 R.福尔
博士,有超过25年的TCP/IP工作经验,并且是互联网架构委员会成员。他还是互联网研究任务组中延迟容忍网络研究组(DTNRG)的联席主席,该组致力于探索极端和有挑战性的环境下的网络性能。他也是一位IEEE院士。
W.理查德·史蒂文斯
博士,是国际知名的和网络专家、受人尊敬的技术作家和咨询顾问。他教会了一代网络专业人员使用TCP/IP的功能,使互联网成为人们日常生活的中心。史蒂文斯于1999年9月1日去世,年仅48岁。在短暂而精彩的一生中,他著有多部经典的传世之作,包括《TCP/IP详解》(三卷本)、《UNIX网络编程》(两卷本)以及《UNIX环境高级编程》。2000年他被国际权威机构Usenix追授“终身成就奖”。
目录▼
出版者的话
译者序
本书评语
序
第2版前言
第1版前言(改编)
第1章概述1
1.1体系结构原则2
1.1.1分组、连接和数据报2
1.1.2端到端论点和命运共享3
1.1.3差错控制和流量控制4
1.2设计和实现5
1.2.1分层5
1.2.2分层实现中的复用、分解和封装6
1.3TCP/IP协议族结构和协议9
1.3.1ARPANET参考模型9
1.3.2TCP/IP中的复用、分解和封装11
1.3.3端口号12
1.3.4名称、地址和DNS12
1.4Internet、内联网和外联网13
1.5设计应用13
1.5.1客户机/服务器14
1.5.2对等14
1.5.3应用程序编程接口14
1.6标准化进程15
1.6.1RFC15
1.6.2其他标准15
1.7实现和软件分发16
1.8与Internet体系结构相关的攻击17
1.9总结17
1.10参考文献18
第2章Internet地址结构21
2.1引言21
2.2表示IP地址21
2.3基本的IP地址结构23
2.3.1分类寻址23
2.3.2子网寻址24
2.3.3子网掩码26
2.3.4可变长度子网掩码27
2.3.5广播地址28
2.3.6IPv6地址和接口标识符29
2.4CIDR和聚合31
2.4.1前缀31
2.4.2聚合32
2.5特殊用途地址34
2.5.1IPv4/IPv6地址转换35
2.5.2组播地址36
2.5.3IPv4组播地址36
2.5.4IPv6组播地址38
2.5.5任播地址41
2.6分配42
2.6.1单播42
2.6.2组播44
2.7单播地址分配44
2.7.1单个供应商/无网络/单个地址44
2.7.2单个供应商/单个网络/单个地址45
2.7.3单个供应商/多个网络/多个地址45
2.7.4多个供应商/多个网络/多个地址(多宿主)46
2.8与IP地址相关的攻击48
2.9总结48
2.10参考文献49
第3章链路层54
3.1引言54
3.2以太网和IEEE802局域网/城域网标准54
3.2.1IEEE802局域网/城域网标准56
3.2.2以太网帧格式57
3.2.3802.1p/q:虚拟局域网和QoS标签60
3.2.4802.1AX:链路聚合(以前的802.3ad)62
3.3全双工、省电、自动协商和802.1X流量控制64
3.3.1双工不匹配65
3.3.2局域网唤醒(WoL)、省电和魔术分组65
3.3.3链路层流量控制66
3.4网桥和交换机67
3.4.1生成树协议70
3.4.2802.1ak:多注册协议76
3.5无线局域网——IEEE802.11(Wi-Fi)76
3.5.1802.11帧77
3.5.2省电模式和时间同步功能81
3.5.3802.11介质访问控制82
3.5.4物理层的细节:速率、信道和频率84
3.5.5Wi-Fi安全88
3.5.6Wi-Fi网状网(802.11s)89
3.6点到点协议89
3.6.1链路控制协议89
3.6.2多链路PPP93
3.6.3压缩控制协议95
3.6.4PPP认证95
3.6.5网络控制协议96
3.6.6头部压缩96
3.6.7例子97
3.7环回99
3.8MTU和路径MTU101
3.9隧道基础102
3.9.1单向链路105
3.10与链路层相关的攻击106
3.11总结107
3.12参考文献108
第4章地址解析协议113
4.1引言113
4.2一个例子113
4.2.1直接交付和ARP114
4.3ARP缓存115
4.4ARP帧格式116
4.5ARP例子117
4.5.1正常的例子117
4.5.2对一个不存在主机的ARP请求118
4.6ARP缓存超时119
4.7代理ARP119
4.8免费ARP和地址冲突检测120
4.9arp命令121
4.10使用ARP设置一台嵌入式设备的IPv4地址121
4.11与ARP相关的攻击122
4.12总结122
4.13参考文献123
第5章Internet协议124
5.1引言124
5.2IPv4头部和IPv6头部125
5.2.1IP头部字段125
5.2.2Internet校验和127
5.2.3DS字段和ECN(以前称为ToS字节或IPv6流量类别)129
5.2.4IP选项131
5.3IPv6扩展头部133
5.3.1IPv6选项134
5.3.2路由头部137
5.3.3分片头部139
5.4IP转发143
5.4.1转发表144
5.4.2IP转发行动144
5.4.3例子145
5.4.4讨论148
5.5移动IP149
5.5.1基本模型:双向隧道149
5.5.2路由优化150
5.5.3讨论152
5.6IP数据报的主机处理152
5.6.1主机模式152
5.6.2地址选择153
5.7与IP相关的攻击156
5.8总结156
5.9参考文献157
第6章系统配置:DHCP和自动配置161
6.1引言161
6.2动态主机配置协议161
6.2.1地址池和租用162
6.2.2DHCP和BOOTP消息格式163
6.2.3DHCP和BOOTP选项164
6.2.4DHCP协议操作165
6.2.5DHCPv6174
6.2.6使用DHCP中继185
6.2.7DHCP认证188
6.2.8重新配置扩展189
6.2.9快速确认189
6.2.10位置信息(LCI和LoST)190
6.2.11移动和切换信息(MoS和ANDSF)190
6.2.12DHCP嗅探191
6.3无状态地址自动配置191
6.3.1IPv4链路本地地址的动态配置191
6.3.2链路本地地址的IPv6SLAAC192
6.4DHCP和DNS交互198
6.5以太网上的PPP199
6.6与系统配置相关的攻击201
6.7总结203
6.8参考文献204
第7章防火墙和网络地址转换209
7.1引言209
7.2防火墙209
7.2.1包过滤防火墙209
7.2.2代理防火墙210
7.3网络地址转换212
7.3.1传统的NAT:基本NAT和NAPT213
7.3.2地址和端口转换行为217
7.3.3过滤行为219
7.3.4位于NAT之后的服务器219
7.3.5发夹和NAT环回220
7.3.6NAT编辑器220
7.3.7服务提供者NAT和服务提供者IPv6转换220
7.4NAT穿越221
7.4.1针孔和打孔221
7.4.2单边的自地址确定222
7.4.3NAT的会话穿越工具223
7.4.4利用NAT中继的穿越228
7.4.5交互连接建立233
7.5配置包过滤防火墙和NAT235
7.5.1防火墙规则235
7.5.2NAT规则236
7.5.3与NAT和防火墙的直接交互:UPnP、NAT-PMP和PCP237
7.6IPv4/IPv6共存和过渡中的NAT238
7.6.1双协议栈精简版239
7.6.2使用NAT和ALG的IPv4/IPv6转换239
7.7与防火墙和NAT相关的攻击243
7.8总结243
7.9参考文献244
第8章ICMPv4和ICMPv6:Internet控制报文协议248
8.1引言248
8.1.1在IPv4和IPv6中的封装248
8.2ICMP报文249
8.2.1ICMPv4报文250
8.2.2ICMPv6报文251
8.2.3处理ICMP报文253
8.3ICMP差错报文253
8.3.1扩展的ICMP和多部报文254
8.3.2目的不可达(ICMPv4类型3,ICMPv6类型1)和数据包太大(ICMPv6类型2)255
8.3.3重定向(ICMPv4类型5,ICMPv6类型137)261
8.3.4ICMP超时(ICMPv4类型11,ICMPv6类型3)263
8.3.5参数问题(ICMPv4类型12,ICMPv6类型4)266
8.4ICMP查询/信息类报文267
8.4.1回显请求/应答(ping)(ICMPv4类型0/8,ICMPv6类型129/128)268
8.4.2路由器发现:路由器请求和通告(ICMPv4类型9,10)269
8.4.3本地代理地址发现请求/应答(ICMPv6类型144/145)271
8.4.4移动前缀请求/通告(ICMPv6类型146/147)272
8.4.5移动IPv6快速切换报文(ICMPv6类型154)273
8.4.6组播侦听查询/报告/完成(ICMPv6类型130/131/132)273
8.4.7版本2组播侦听发现(ICMPv6类型143)274
8.4.8组播路由器发现(IGMP类型48/49/50,ICMPv6类型151/152/153)278
8.5IPv6中的邻居发现278
8.5.1ICMPv6路由器请求和通告(ICMPv6类型133,134)279
8.5.2ICMPv6邻居请求和通告(ICMPv6类型135,136)280
8.5.3ICMPv6反向邻居发现请求/通告(ICMPv6类型141/142)283
8.5.4邻居不可达检测283
8.5.5安全邻居发现284
8.5.6ICMPv6邻居发现选项287
8.6ICMPv4和ICMPv6转换298
8.6.1从ICMPv4转换到ICMPv6299
8.6.2从ICMPv6转换到ICMPv4300
8.7与ICMP相关的攻击301
8.8总结303
8.9参考文献303
第9章广播和本地组播(IGMP和MLD)307
9.1引言307
9.2广播308
9.2.1使用广播地址308
9.2.2发送广播数据报310
9.3组播311
9.3.1将IP组播地址转换为802MAC/以太网地址312
9.3.2例子313
9.3.3发送组播数据报314
9.3.4接收组播数据报316
9.3.5主机地址过滤317
9.4互联网组管理协议和组播侦听发现协议318
9.4.1组成员的IGMP和MLD处理(“组成员部分”)321
9.4.2组播路由器的IGMP和MLD处理(“组播路由器部分”)323
9.4.3例子324
9.4.4轻量级IGMPv3和MLDv2328
9.4.5IGMP和MLD健壮性329
9.4.6IGMP和MLD计数器和变量330
9.4.7IGMP和MLD探听331
9.5与IGMP和MLD相关的攻击332
9.6总结332
9.7参考文献333
第10章用户数据报协议和IP分片335
10.1引言335
10.2UDP头部335
10.3UDP校验和336
10.4例子338
10.5UDP和IPv6340
10.5.1Teredo:通过IPv4网络隧道传输IPv6341
10.6UDP-Lite345
10.7IP分片345
10.7.1例子:UDP?/IPv4分片346
10.7.2重组超时348
10.8采用UDP的路径MTU发现349
10.8.1例子349
10.9IP分片和ARP/ND之间的交互351
10.10最大UDP数据报长度352
10.10.1实现限制352
10.10.2数据报截断353
10.11UDP服务器的设计353
10.11.1IP地址和UDP端口号353
10.11.2限制本地IP地址354
10.11.3使用多地址355
10.11.4限制远端IP地址356
10.11.5每端口多服务器的使用357
10.11.6跨越地址族:IPv4和IPv6357
10.11.7流量和拥塞控制的缺失357
10.12UDP/IPv4和UDP/IPv6数据报的转换358
10.13互联网中的UDP358
10.14与UDP和IP分片相关的攻击359
10.15总结360
10.16参考文献360
第11章名称解析和域名系统362
11.1引言362
11.2DNS名称空间362
11.2.1DNS命名语法365
11.3名称服务器和区域366
11.4缓存366
11.5DNS协议367
11.5.1DNS消息格式369
11.5.2DNS扩展格式(EDNS0)372
11.5.3UDP或TCP372
11.5.4问题(查询)和区域区段格式373
11.5.5回答、授权和额外信息区段格式373
11.5.6资源记录类型374
11.5.7动态更新(DNSUPDATE)394
11.5.8区域传输和DNS通知397
11.6排序列表、循环和分离DNS402
11.7开放DNS服务器和DynDNS403
11.8透明度和扩展性404
11.9从IPv4向IPv6转换DNS404
11.10LLMNR和mDNS405
11.11LDAP406
11.12与DNS相关的攻击406
11.13总结407
11.14参考文献408
第12章TCP:传输控制协议(初步)412
12.1引言412
12.1.1ARQ和重传412
12.1.2分组窗口和滑动窗口413
12.1.3变量窗口:流量控制和拥塞控制414
12.1.4设置重传超时415
12.2TCP的引入415
12.2.1TCP服务模型416
12.2.2TCP中的可靠性416
12.3TCP头部和封装418
12.4总结420
12.5参考文献421
第13章TCP连接管理423
13.1引言423
13.2TCP连接的建立与终止423
13.2.1TCP半关闭425
13.2.2同时打开与关闭426
13.2.3初始序列号427
13.2.4例子428
13.2.5连接建立超时429
13.2.6连接与转换器430
13.3TCP选项431
13.3.1最大段大小选项431
13.3.2选择确认选项432
13.3.3窗口缩放选项433
13.3.4时间戳选项与防回绕序列号433
13.3.5用户超时选项435
13.3.6认证选项436
13.4TCP的路径最大传输单元发现436
13.4.1例子437
13.5TCP状态转换439
13.5.1TCP状态转换图440
13.5.2TIME_WAIT状态442
13.5.3静默时间的概念446
13.5.4FIN_WAIT_2状态446
13.5.5同时打开与关闭的转换446
13.6重置报文段447
13.6.1针对不存在端口的连接请求447
13.6.2终止一条连接447
13.6.3半开连接449
13.6.4时间等待错误451
13.7TCP服务器选项451
13.7.1TCP端口号452
13.7.2限制本地IP地址453
13.7.3限制外部节点454
13.7.4进入连接队列455
13.8与TCP连接管理相关的攻击458
13.9总结459
13.10参考文献460
第14章TCP超时与重传462
14.1引言462
14.2简单的超时与重传举例462
14.3设置重传超时464
14.3.1经典方法465
14.3.2标准方法465
14.3.3Linux采用的方法468
14.3.4RTT估计器行为471
14.3.5RTTM对丢包和失序的鲁棒性472
14.4基于计时器的重传473
14.4.1例子473
14.5快速重传475
14.5.1例子475
14.6带选择确认的重传478
14.6.1SACK接收端行为479
14.6.2SACK发送端行为479
14.6.3例子480
14.7伪超时与重传482
14.7.1重复SACK(DSACK)扩展482
14.7.2Eifel检测算法483
14.7.3前移RTO恢复(F-RTO)484
14.7.4Eifel响应算法484
14.8包失序与包重复485
14.8.1失序486
14.8.2重复487
14.9目的度量487
14.10重新组包488
14.11与TCP重传相关的攻击489
14.12总结489
14.13参考文献490
第15章TCP数据流与窗口管理492
15.1引言492
15.2交互式通信492
15.3延时确认494
15.4Nagle算法495
15.4.1延时ACK与Nagle算法结合497
15.4.2禁用Nagle算法498
15.5流量控制与窗口管理498
15.5.1滑动窗口499
15.5.2零窗口与TCP持续计时器501
15.5.3糊涂窗口综合征503
15.5.4大容量缓存与自动调优509
15.6紧急机制512
15.6.1例子512
15.7与窗口管理相关的攻击514
15.8总结515
15.9参考文献515
第16章TCP拥塞控制517
16.1引言517
16.1.1TCP拥塞检测517
16.1.2减缓TCP发送518
16.2一些经典算法519
16.2.1慢启动520
16.2.2拥塞避免521
16.2.3慢启动和拥塞避免的选择523
16.2.4Tahoe、Reno以及快速恢复算法523
16.2.5标准TCP524
16.3对标准算法的改进524
16.3.1NewReno525
16.3.2采用选择确认机制的TCP拥塞控制525
16.3.3转发确认(FACK)和速率减半526
16.3.4限制传输527
16.3.5拥塞窗口校验527
16.4伪RTO处理——Eifel响应算法528
16.5扩展举例528
16.5.1慢启动行为531
16.5.2发送暂停和本地拥塞(事件1)532
16.5.3延伸ACK和本地拥塞恢复535
16.5.4快速重传和SACK恢复(事件2)538
16.5.5其他本地拥塞和快速重传事件539
16.5.6超时、重传和撤销cwnd修改542
16.5.7连接结束545
16.6共享拥塞状态信息545
16.7TCP友好性546
16.8高速环境下的TCP547
16.8.1高速TCP与受限的慢启动547
16.8.2二进制增长拥塞控制(BIC和CUBIC)549
16.9基于延迟的拥塞控制算法552
16.9.1Vegas算法552
16.9.2FAST算法553
16.9.3TCPWestwood算法和Westwood+算法553
16.9.4复合TCP553
16.10缓冲区膨胀555
16.11积极队列管理和ECN556
16.12与TCP拥塞控制相关的攻击557
16.13总结558
16.14参考文献560
第17章TCP保活机制563
17.1引言563
17.2描述564
17.2.1保活功能举例565
17.3与TCP保活机制相关的攻击569
17.4总结570
17.5参考文献570
第18章安全:可扩展身份认证协议、IP安全协议、传输层安全、DNS安全、域名密钥识别邮件571
18.1引言571
18.2信息安全的基本原则572
18.3网络通信的威胁572
18.4基础的加密与安全机制573
18.4.1密码系统573
18.4.2RSA公钥密码算法575
18.4.3Diff?ie-Hellman-Merkle密钥协商协议576
18.4.4签密与椭圆曲线密码577
18.4.5密钥派生与完全正向保密577
18.4.6伪随机数、生成器与函数族578
18.4.7随机数与混淆值578
18.4.8加密散列函数与消息摘要578
18.4.9消息认证码579
18.4.10加密套件与密码套件580
18.5证书、证书颁发机构与公钥基础设施582
18.5.1公钥证书、证书颁发机构与X.509标准583
18.5.2验证与撤销证书587
18.5.3属性证书589
18.6TCP/IP安全协议与分层590
18.7网络访问控制:802.1X,802.1AE,EAP,PANA591
18.7.1EAP方法与密钥派生594
18.7.2EAP重新认证协议595
18.7.3网络接入认证信息承载协议595
18.8第3层IP安全(IPsec)596
18.8.1Internet密钥交换协议(IKEv2)597
18.8.2认证头部606
18.8.3封装安全负载609
18.8.4组播612
18.8.5L2TP/IPsec613
18.8.6IPsecNAT穿越613
18.8.7例子614
18.9传输层安全(TLS和DTLS)622
18.9.1TLS1.2623
18.9.2DTLS633
18.10DNS安全(DNSSEC)636
18.10.1DNSSEC资源记录637
18.10.2DNSSEC运行642
18.10.3事务认证(TSIG,TKEY,SIG(0))648
18.10.4带有DNS64的DNSSEC652
18.11域名密钥识别邮件652
18.11.1DKIM签名652
18.11.2例子653
18.12与安全协议相关的攻击654
18.13总结655
18.14参考文献657
缩略语666
文摘▼
本书是TCP/IP领域的经典之作!书中主要讲述TCP/IP协议,不仅仅讲述RFC的标准协议,而且结合大量实例讲述了TCP/IP协议族的定义原因,以及在各种不同的操作系统中的应用及工作方式,使读者可以轻松掌握TCP/IP的知识。本书内容详尽且具权威性,几乎每章都提供精选的习题,并提供了部分习题的答案。本书适合任何希望理解TCP/IP协议如何实现的人阅读,更是TCP/IP领域研究人员和开发人员的权威参考书。无论是初学者还是功底深厚的网络领域高手,本书都是案头必备。