 正版
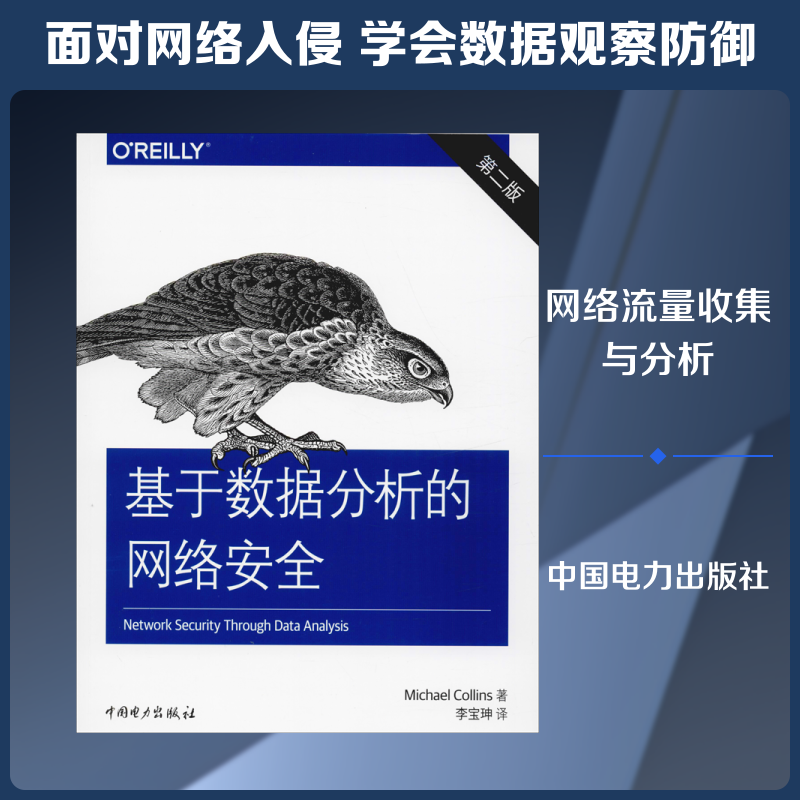
基于数据分析的网络安全(第2版)
- 书名
- 基于数据分析的网络安全(第2版)
- 作者
- (美)迈克尔·柯林斯(Michael Collins) 著 李宝珅 译
- 出版社
- 中国电力出版社
- 出版时间
- 2020-01-01
- ISBN
- 9787519837808
- 货号
- 1202000572
- 品相
- 全新
- 分类
- 当代·工业
- 书名
- 基于数据分析的网络安全(第2版)
- 作者
- (美)迈克尔·柯林斯(Michael Collins) 著 李宝珅 译
- 出版社
- 中国电力出版社
- 出版时间
- 2020-01-01
- ISBN
- 9787519837808
- 货号
- 1202000572
- 品相
- 全新
- 分类
- 当代·工业
作者简介▼
Michael Collins是RedJack,LLC的首席科学家,RedJack是位于美国华盛顿哥伦比亚特区的网络安全与数据分析公司。Collins主要关注网络测量与流量分析,尤其是对较大的流量数据集所做的分析。
目录▼
前言1
第I部分数据
第1章整理数据:视点、领域、行动及验证.17
1.1领域19
1.2视点21
1.3行动:传感器对数据所做的处理25
1.4有效性与行动27
1.5延伸阅读.34
第2章视点:了解传感器在网络中的摆放情况.36
2.1网络分层的基础知识36
2.2在网络中的各个层面上进行寻址45
2.3延伸阅读.57
第3章网络领域内的传感器.58
3.1数据包与帧的格式.59
3.2NetFlow67
3.3通过IDS收集数据70
3.4提高IDS的工作成效78
3.5中间盒日志及其影响91
3.6延伸阅读.94
第4章服务领域中的数据.96
4.1什么叫做服务领域中的数据?为什么要收集这些数据?.96
4.2日志文件——最为基础的服务数据98
4.3获取并操纵日志文件98
4.4日志文件的内容101
4.5延伸阅读112
第5章服务领域内的传感器113
5.1典型的日志文件格式.114
5.2简单邮件传输协议(SMTP)119
5.3其他一些较为有用的日志文件.125
5.4传输日志文件的三种方式:文件传输、Syslog和消息队列.127
5.5延伸阅读130
第6章主机领域中的数据与传感器.131
6.1从网络的角度观察主机.132
6.2与网络接口(网卡)有关的信息.134
6.3可以用来追踪身份的主机信息.138
6.4进程140
6.5文件系统145
6.6历史数据:用户执行过的命令以及与登录有关的信息148
6.7其他数据与传感器:HIPS及AV.149
6.8延伸阅读150
第7章主动领域内的数据及传感器.151
7.1发现、评估及维护152
7.2发现:ping、traceroute、netcat等工具的用法,以及nmap工具的
其中一部分用法153
7.3评估:nmap、一些客户端和许多资源库161
7.4用主动收集到的数据来进行验证.168
7.5延伸阅读169
第Ⅱ部分工具
第8章把数据集中到一起173
8.1宏观结构176
8.2日志数据与CRUD范式184
8.3NoSQL系统简介.187
8.4延伸阅读190
第9章SiLK工具包191
9.1什么是SiLK?它的工作原理是怎样的?191
9.2取得并安装SiLK.192
9.3用rwcut命令操纵字段,并按照一定的格式将其输出.194
9.4用rwfilter命令对字段进行基本的操纵200
9.5用rwfileinfo命令查询数据文件的出处210
9.6用rwcount命令把信息流合起来统计213
9.7rwset与IPset215
9.8rwuniq命令.220
9.9rwbag命令222
9.10SiLK工具包的高级功能223
9.11收集SiLK数据226
9.12延伸阅读233
第10章参照与查询——用相关工具确定用户身份235
10.1MAC与硬件地址236
10.2IP地址239
10.3DNS.246
10.4搜索引擎266
10.5延伸阅读268
第Ⅲ部分分析
第11章探索性数据分析及其视觉呈现275
11.1EDA的目标:应用分析.277
11.2EDA的工作流程280
11.3变量与可视化282
11.4适用单个变量的可视化技术284
11.5对双变量的数据集进行呈现291
11.6对多变量的数据集进行呈现293
11.7拟合与估算307
11.8延伸阅读315
第12章文本分析316
12.1文本的编码316
12.2基本技能325
12.3文本分析技术332
12.4延伸阅读339
第13章Fumbling.340
13.1由于错误的配置、自动化的软件或扫描行为而引起的fumble现象341
13.2如何识别fumbling攻击.344
13.3服务层面的fumbling357
13.4探测并分析Fumbling现象361
第14章流量与时间.367
14.1办公时间方面的规律及其对网络流量的影响.368
14.2beaconing371
14.3文件传输/raiding374
14.4集中度.377
14.5对流量与集中度进行分析.389
14.6延伸阅读395
第15章图396
15.1图的定义与特征.396
15.2标记、权重与路径401
15.3节点与连接性407
15.4聚集系数408
15.5对图进行分析410
15.6延伸阅读415
第16章来自内部的威胁.416
16.1把内部威胁与其他几种攻击区别开.418
16.2避免互相伤害421
16.3攻击方式422
16.4收集并分析与内部威胁有关的数据.424
16.5延伸阅读428
第17章威胁情报429
17.1什么是威胁情报?429
17.2创建威胁情报计划434
17.3对威胁情报的创建工作进行小结439
17.4延伸阅读440
第18章应用程序判定.441
18.1可用来认定应用程序的各种手段442
18.2认定应用程序的banner并对其分类456
18.3延伸阅读459
第19章网络映射460
19.1创建初始的网络资源目录与网络映射图460
19.2更新网络资源目录,以便持续地进行审计481
19.3延伸阅读482
第20章与运维团队合作.483
20.1运维工作概述483
20.2运维工作中的各种流程485
20.3延伸阅读496
第21章结论498
文摘▼
传统的入侵探测手段与日志文件分析技术,已经无法适应当今这么复杂的网络状况了。在经过更新的这本书里,本书作者会给信息安全人员提供新的技术与工具,告诉大家怎样收集网络流量,并对这些数据集进行分析。你会学到怎样掌握网络的使用情况,以及如何采取必要的措施来巩固并守护网络中的系统。本书由三部分组成,其中会讲到数据收集与数据整理工作所依循的流程,并告诉你怎样使用各类分析工具和如何运用各种分析技巧来处理不同的情况。有一些新的章节会专门讨论主动监控、流量操纵、内部威胁检测、数据挖掘、回归分析,以及机器学习等主题。